




TRUFFE AGLI OSPITI
Hotel, rubano i dati delle prenotazioni e chiedono soldi ai clienti
Due casi distinti coinvolgono Kempinski e Ascott: i truffatori usano dati reali delle prenotazioni per chiedere pagamenti agli ospiti. Nel mirino anche l’Adlon di Berlino. Per gli albergatori, la sicurezza passa dagli accessi dei fornitori


Un messaggio che cita l’hotel giusto, le date del soggiorno e il numero della prenotazione. Poi la richiesta: pagare una somma o confermare i dati bancari per garantire la camera. La prenotazione esiste, ma chi scrive è un truffatore. È il meccanismo emerso in due episodi distinti che coinvolgono Kempinski e Ascott: informazioni autentiche finiscono nelle mani sbagliate e diventano lo strumento per rendere credibile una richiesta di denaro.
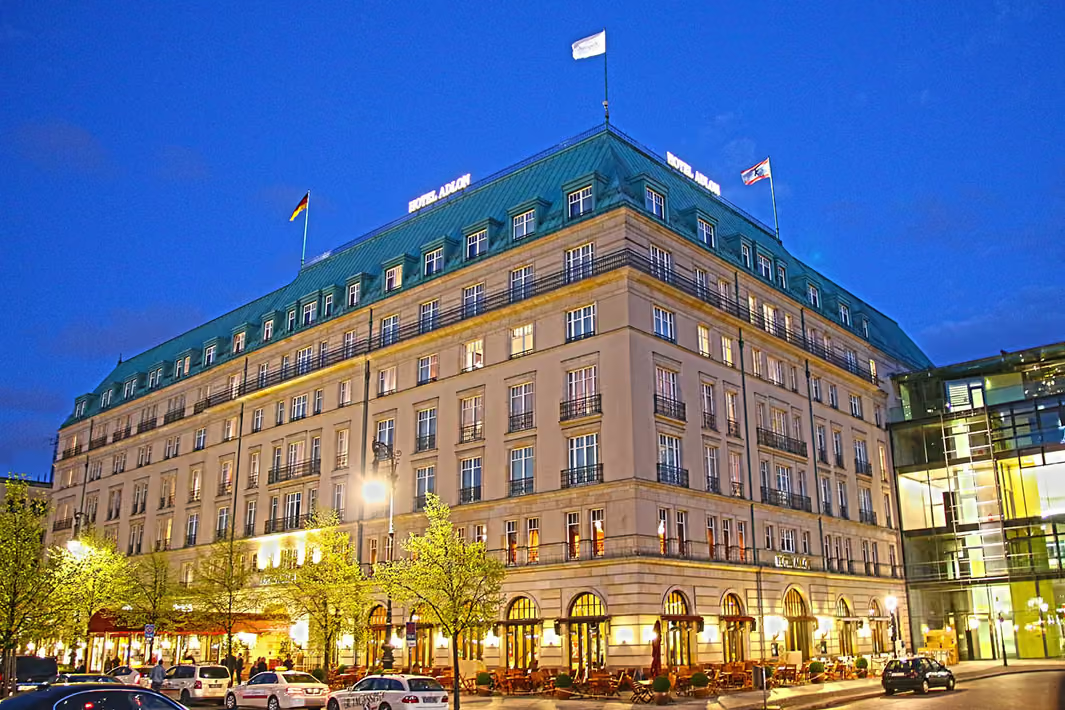
Kempinski, coinvolto anche l’Adlon di Berlino
Come riferisce Handelsblatt il 13 novembre, su notizia dell’agenzia dpa, il furto di dati ai danni di Kempinski interessa anche l’Hotel Adlon, lo storico albergo di lusso davanti alla Porta di Brandeburgo, a Berlino. Sono stati sottratti nomi, numeri di telefono, indirizzi email e informazioni sulle prenotazioni. Secondo il resoconto, i responsabili avrebbero già contattato alcuni ospiti spacciandosi per rappresentanti degli hotel e chiedendo pagamenti. Non risultano sottratti dati di pagamento.
The Hospitality Tribune, nell’approfondimento del 14 novembre, ricostruisce l’accesso attraverso una credenziale appartenente a un partner tecnologico. Kempinski dichiara di averla revocata e di aver avviato un’indagine con uno specialista indipendente. Le prenotazioni restano confermate; non è stato comunicato il numero degli ospiti coinvolti.
Il gruppo esclude l’accesso ai dati delle carte, ma non può ancora escludere il coinvolgimento di numeri di passaporto o visto. I messaggi fraudolenti arrivano attraverso email, SMS e WhatsApp e possono riportare dettagli reali del soggiorno. Kempinski precisa che non chiede di confermare dati bancari attraverso un link né di pagare tramite collegamenti inviati su WhatsApp.
Leggi anche
Ascott, l’accesso passa dal fornitore RMS
Il secondo episodio riguarda Ascott, gruppo dell’ospitalità con sede a Singapore. Secondo The Hospitality Tribune del 15 novembre, il caso è emerso il 27 ottobre, quando RMS, fornitore di una piattaforma di gestione alberghiera, ha informato il gruppo di accertamenti su messaggi sospetti ricevuti dagli ospiti. Nell’aggiornamento del 12 novembre, Ascott ha riferito che RMS aveva confermato un accesso non autorizzato ai dati delle prenotazioni conservati sulla propria piattaforma. Il fornitore dichiara di aver corretto la vulnerabilità e contenuto la minaccia. Ascott precisa che i propri sistemi non sono stati colpiti.
Le informazioni coinvolte riguardano prenotazioni effettuate prima del 27 ottobre: nomi, contatti, dettagli del soggiorno e, in alcuni casi, dati del passaporto forniti al momento della prenotazione. Anche qui il gruppo esclude il coinvolgimento delle informazioni delle carte di pagamento. Gli ospiti interessati vengono contattati direttamente, mentre prosegue l’analisi tecnica.
Per gli hotel italiani il punto sono anche gli accessi esterni
I due casi non vanno confusi né attribuiti a un’unica operazione. Il problema che mettono in evidenza, però, è comune: chi ottiene informazioni autentiche su una prenotazione può usarle per impersonare l’albergo. Per una struttura italiana, la conseguenza operativa è concreta.
La verifica della sicurezza deve comprendere anche chi fornisce il gestionale, distribuisce le disponibilità e accede alle informazioni degli ospiti. Occorre sapere quali dati ogni partner può consultare, con quali credenziali e come bloccare rapidamente un accesso sospetto. Anche la reception ha un ruolo decisivo: deve poter riconoscere una segnalazione, verificare le richieste di pagamento e spiegare al cliente quali comunicazioni provengano davvero dalla struttura. Il fatto che un messaggio conosca le date del soggiorno non dimostra che sia stato inviato dall’hotel.
Una richiesta di pagamento sospetta? Come comportarsi
- Verificare con l’albergo: usare il numero o l’indirizzo pubblicato sul sito ufficiale, senza affidarsi ai recapiti contenuti nel messaggio.
- Non aprire il link per controllare: chiedere prima conferma alla struttura della richiesta ricevuta.
- Se sono stati comunicati dati della carta o effettuati pagamenti: contattare subito la banca o l’emittente, conservare i messaggi e segnalare l’accaduto alle autorità.
Per l’albergatore, il danno potenziale supera il singolo tentativo di frode: il cliente riceve una richiesta che sembra provenire dalla struttura alla quale ha affidato il proprio soggiorno. Proteggere quella relazione significa proteggere anche i dati che la rendono possibile.


“Italia a Tavola è da sempre in prima linea per garantire un’informazione libera e aggiornamenti puntuali sul mondo dell’enogastronomia e del turismo, promuovendo la conoscenza di tutti i suoi protagonisti attraverso l’utilizzo dei diversi media disponibili”
Alberto Lupini